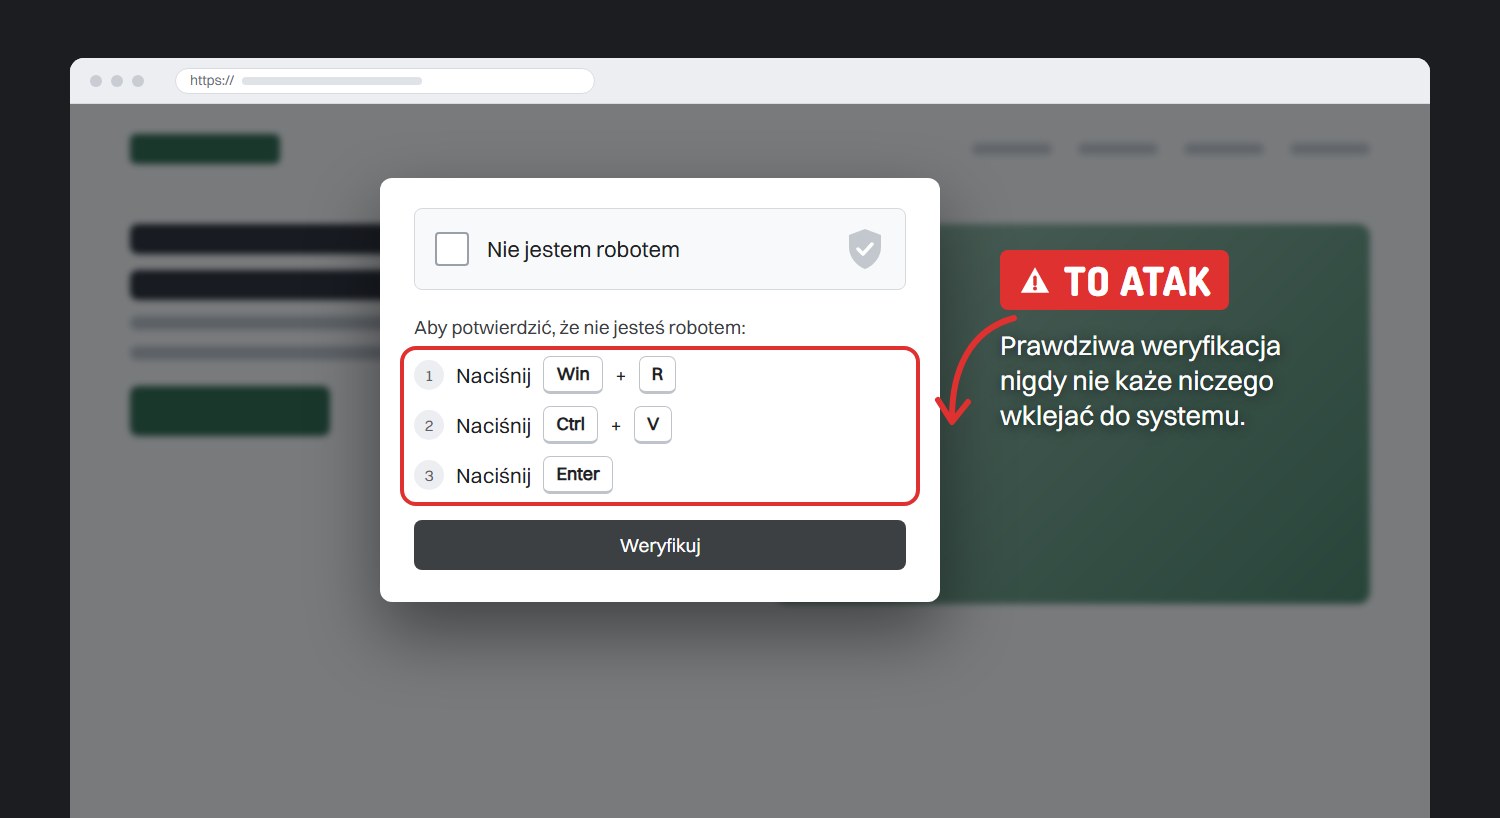
Klient wchodzi na stronę Twojej firmy i widzi znajomą weryfikację „Nie jestem robotem”. Tym razem okienko prosi o naciśnięcie dwóch klawiszy, wklejenie tekstu i zatwierdzenie Enterem. Kto to zrobi, sam zainstaluje na swoim komputerze złośliwy program. Strona wygląda zwyczajnie, a jej właściciel zwykle nie wie, że ktoś się na nią włamał.
Jak działa fałszywa weryfikacja
Firmy zajmujące się bezpieczeństwem opisują tę metodę od 2024 roku pod nazwą ClickFix. Przebieg jest prawie zawsze taki sam:
- Na zhakowanej stronie ładuje się obcy skrypt, który zakrywa treść okienkiem przypominającym CAPTCHA.
- Kliknięcie w „Nie jestem robotem” po cichu kopiuje do schowka polecenie systemowe.
- Okienko prosi o naciśnięcie klawiszy Windows + R, potem Ctrl + V i Enter.
- Wklejone polecenie pobiera i uruchamia program, najczęściej taki, który wykrada hasła i dane logowania zapisane w przeglądarce.
Prawdziwa weryfikacja nigdy nie każe niczego wklejać do systemu. Jeśli strona o to prosi, masz przed sobą atak.
Dlaczego włamują się na zwykłe strony firm
Atakujący nie wybierają stron według branży. Szukają takich, na które łatwo wejść: z nieaktualnym WordPressem, starymi wtyczkami albo słabym hasłem do panelu. Strona lokalnej firmy jest dla nich cenna, bo odwiedzający jej ufają. Klient, który zna firmę, chętniej wykona polecenie z jej strony niż z nieznanego adresu.
Przykład z mojej praktyki
W październiku naprawiałem stronę, na której ktoś dopisał do kodu nagłówka jeden skrypt. Ładował się z domeny podszywającej się pod serwer z plikami i pokazywał odwiedzającym fałszywą weryfikację. Pliki motywu były czyste. Stronę udało się wyczyścić tego samego dnia.
Jak sprawdzić, czy strona Twojej firmy jest zainfekowana
- Otwórz stronę w oknie prywatnym na komputerze z Windowsem i na telefonie. Część takich skryptów pokazuje okienko tylko nowym odwiedzającym albo tylko użytkownikom Windowsa.
- Zajrzyj do kodu strony (Ctrl + U) i poszukaj skryptów ładowanych z adresów, których nie znasz, zwłaszcza na samej górze kodu, w sekcji head.
- Sprawdź Google Search Console. W raporcie o problemach z bezpieczeństwem Google informuje o wykrytym złośliwym oprogramowaniu.
- Przejrzyj panel WordPressa. Nowe konta administratorów albo wtyczki, których nikt nie instalował, to zły znak.
- Traktuj poważnie pytania klientów o „dziwne okienko” i ostrzeżenia przeglądarki przed wejściem na stronę. To sygnał, żeby od razu sprawdzić kod.
Co zrobić, gdy znajdziesz obcy skrypt
- Nie usuwaj samego skryptu i nie zamykaj na tym sprawy. Atakujący często zostawia sobie drugą drogę wejścia, więc skrypt potrafi wrócić po kilku dniach.
- Zmień wszystkie hasła: do hostingu, panelu WordPressa, FTP, bazy danych i poczty. Tam, gdzie się da, włącz logowanie dwuetapowe.
- Przywróć kopię zapasową sprzed włamania albo wyczyść pliki ręcznie. Sprawdź datę kopii, bo kopia z zeszłego tygodnia może już zawierać obcy kod.
- Zaktualizuj WordPressa, wtyczki i motyw, a nieużywane wtyczki usuń.
- Przejrzyj listę użytkowników i usuń konta, których nie zakładał nikt z firmy.
- Poproś Google o ponowne sprawdzenie strony w Search Console, jeśli wyświetlało ostrzeżenie przed wejściem na nią.
- Sprawdź, czy wyciekły dane klientów. Jeśli tak, naruszenie zwykle trzeba zgłosić do UODO w ciągu 72 godzin od jego wykrycia.
Jak nie dopuścić do kolejnego włamania
Najczęściej atakujący wchodzą na strony przez nieaktualne wtyczki albo słabe hasła. Dlatego najwięcej daje kilka prostych nawyków:
- aktualizacje WordPressa, wtyczek i motywu co najmniej raz w miesiącu,
- tylko te wtyczki, których strona naprawdę używa,
- osobne, długie hasła i logowanie dwuetapowe,
- kopie zapasowe przechowywane poza serwerem strony,
- osoba, która zareaguje, gdy coś się stanie: ktoś z firmy albo wykonawca, który po starcie strony nie znika.
Warto też przekazać pracownikom jedną zasadę: żadna strona internetowa nie ma prawa prosić o wklejenie czegokolwiek do okna Uruchom ani do wiersza poleceń.
Jeśli strona Twojej firmy pokazuje dziwne okienka albo Google ostrzega przed nią odwiedzających, zacznij od kroków opisanych wyżej. Gdy nie wiesz, gdzie szukać obcego kodu, pomoże naprawa strony po włamaniu.
Michał Sadurski projektuje i tworzy strony oraz sklepy internetowe na WordPressie. Pracuje z firmami z całej Polski i telefon odbiera osobiście. sadurski.pl
Artykuł sponsorowany